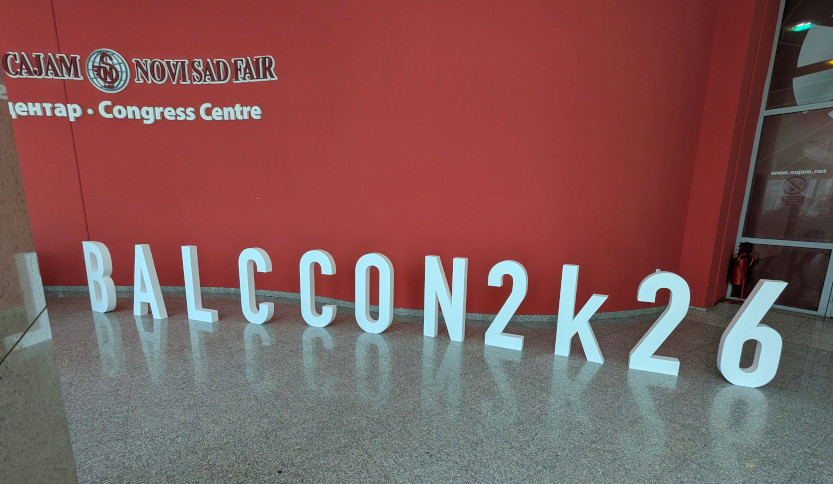
Fin septembre, Evolix était de nouveau présent à la BalCCon, le Balkan Computer Congress, organisé chaque année à Novi Sad en Serbie. Cette 12e édition, baptisée Dead Reckoning, s’est déroulée pendant trois jours, du 18 au 20 septembre, avec de nombreuses conférences et ateliers autour de la sécurité informatique et de la culture hacker.
Quelques conférences à retenir
Le programme était une nouvelle fois dense. Parmi les présentations qui ont retenu notre attention :
- AI can’t solder or Imagine (yet) proposait une réflexion assez inspirante sur la philosophie du hacking et la place qu’elle peut conserver dans un monde où l’IA prend de plus en plus de place : expérimenter, comprendre et fabriquer soi-même reste toujours aussi pertinent !
- Fun with virtualization présentait un retour d’expérience de réponse à un incident de sécurité. Après la compromission d’une infrastructure Windows, les attaquants avaient notamment utilisé des machines virtuelles pour contourner certaines protections et poursuivre leurs déplacements dans le réseau. Une illustration intéressante des difficultés rencontrées lors de la détection d’attaques avancées.
- Detecting Linux rootkits: Know where to look in user-space s’intéressait à la détection des rootkits Linux depuis l’espace utilisateur, un sujet proche de nos activités d’administration et de sécurisation de serveurs.
- Keeping Trains on Track – A Glimpse into Germany’s Railway Infrastructure proposait une plongée originale dans les technologies utilisées et déployées progressivement sur le réseau ferroviaire allemand, avec l’objectif d’attirer davantage l’attention de la communauté sécurité sur ces infrastructures.
- Enfin, Wireshark for hackers reverse engineers revenait sur des astuces permettant d’utiliser plus efficacement Wireshark pour analyser et comprendre des protocoles réseau. Les supports proposent également des captures PCAP permettant de s’exercer.
Les enregistrements des conférences sont disponibles sur le site vidéo de la BalCCon.
Et autour des conférences…
Comme souvent dans ce type d’événement, la BalCCon ne se limite pas aux présentations. Le HackerSpace permettait également d’expérimenter autour de l’électronique, de la soudure ou encore du lockpicking, sans oublier quelques machines de rétro-gaming.
Le traditionnel challenge CTF (Capture The Flag) permettant de s’attaquer à une infrastructure volontairement vulnérable était également de retour : après la maison connectée des éditions précédentes, place cette année à une petite infrastructure industrielle à analyser et pirater.
Trois journées bien remplies, et surtout une nouvelle occasion d’échanger avec les communautés européennes de la sécurité informatique et du Logiciel Libre !